
Kritische WordPress-Lücke Sofortmaßnahmen für deine Website
Das Wichtigste auf einen Blick
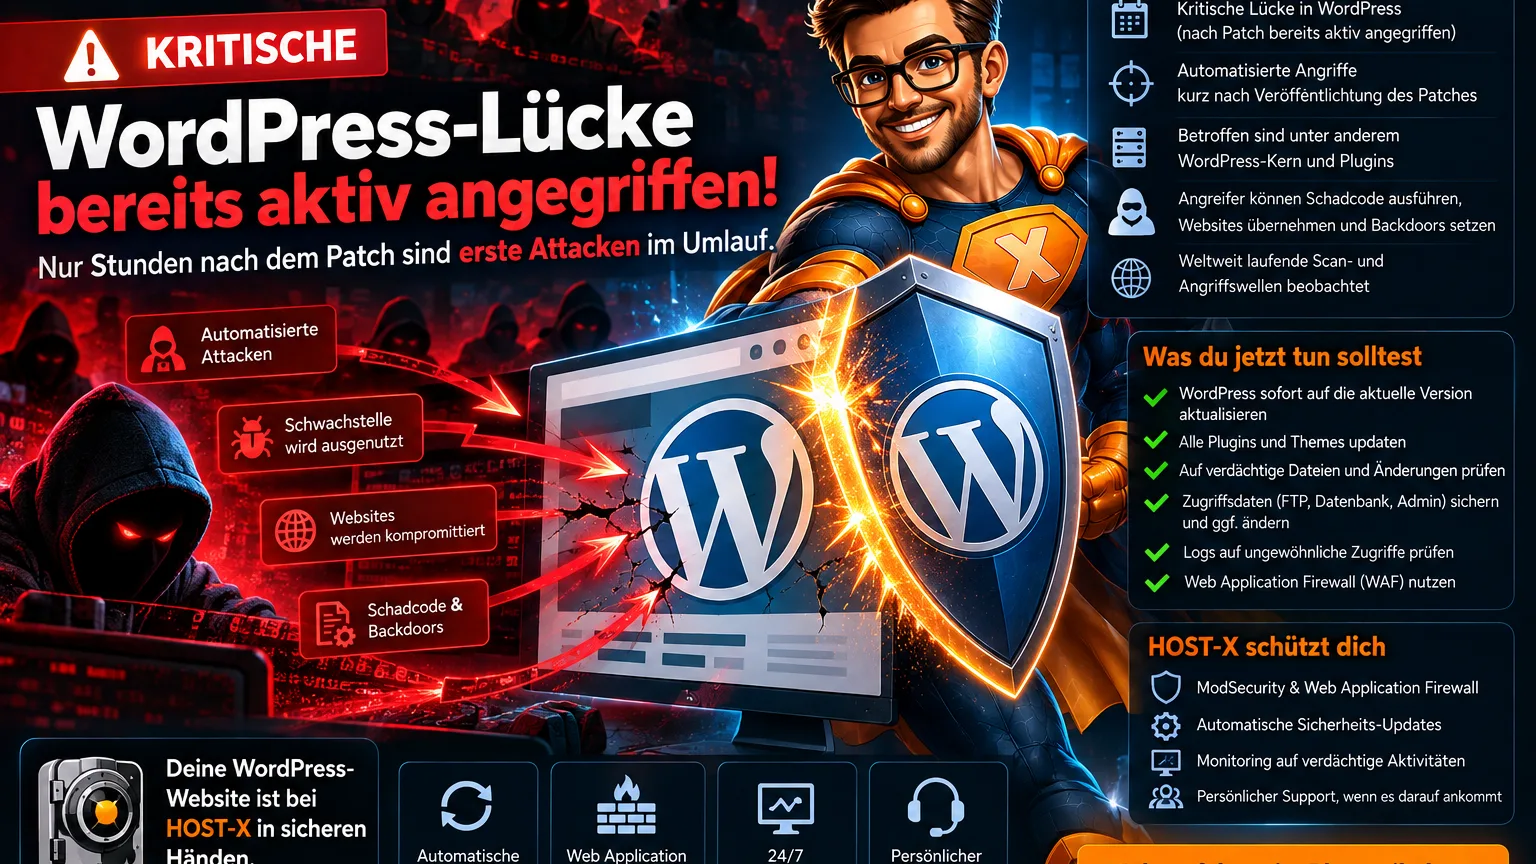
- Eine kritische Lücke in WordPress wird nur Stunden nach dem Patch aktiv angegriffen.
- Automatisierte Scan‑ und Angriffswellen treffen weltweit WordPress‑Kern und Plugins.
- Angreifer können Schadcode ausführen, Websites übernehmen und Backdoors setzen.
- Aktualisieren, Logs prüfen, Zugangsdaten sichern und eine WAF nutzen sind die ersten Schritte.
Inhaltsverzeichnis
- Einleitung: Kritische WordPress-Lücke — was jetzt passiert ist
- Was bisher bekannt ist: Beobachtungen und betroffene Komponenten
- Welche Gefahren drohen: Schadcode, Übernahmen und Backdoors
- Sofortmaßnahmen: Checkliste für die ersten 60 Minuten
- Technische Maßnahmen im Detail: WAF, ModSecurity, Monitoring und Backups
- HOST‑X Schutzangebot: Wie wir deine WordPress-Website absichern
- Praxisablauf bei Verdacht auf Kompromittierung: Schritt-für-Schritt
- FAQ: Häufige Fragen und schnelle Antworten
- Fazit
Einleitung: Kritische WordPress-Lücke — was jetzt passiert ist
Kurz nach Veröffentlichung eines Sicherheits-Patches für WordPress wurden automatisierte Angriffe beobachtet, die genau diese Lücke ausnutzen. Nur Stunden nach dem Patchbericht sind erste Attacken im Umlauf, die gezielt nach ungepatchten Installationen suchen. Das Tempo der Angriffe zeigt: Bedrohungen richten sich nicht mehr nur an veraltete Systeme — selbst frisch gepatchte Umgebungen und schlecht konfigurierte Plugins können betroffen sein.
Für dich als Betreiberin oder Betreiber einer WordPress-Website zählt jetzt schnelles, strukturiertes Handeln. Die Angriffe sind automatisiert und laufen weltweit; das bedeutet, dass Tausende Systeme binnen kurzer Zeit sondiert und kompromittiert werden können. Wenn du jetzt nicht überprüfst und schützt, riskierst du Schadcode‑Einschleusung, vollständige Übernahmen oder das Setzen dauerhafter Backdoors. Dieser Artikel informiert dich praxisnah, welche Schritte du sofort und mittelfristig gehen solltest und wie HOST‑X dich dabei unterstützt.
Was bisher bekannt ist: Beobachtungen und betroffene Komponenten
Soweit sich aus der Meldung und analysierten Beobachtungen ableiten lässt, handelt es sich um eine kritische Lücke, die unmittelbar nach Herausgabe des Patches von Angreifern ausgenutzt wurde. Automatisierte Scan‑ und Angriffswellen suchen aktiv nach verwundbaren WordPress-Installationen. Betroffen sind demnach sowohl der WordPress‑Kern als auch einzelne Plugins — detaillierte CVE‑Nummern oder Versionen sind in der primären Bildquelle nicht genannt. Auch wenn die Meldung keine vollständige Liste liefert, musst du davon ausgehen, dass sowohl unbedachte Core‑Installationen als auch Drittanbieter‑Plugins Einfallstore bieten können.
Beobachtet wurde: schnelle, automatisierte Angriffsversuche unmittelbar nach Patch-Veröffentlichung, weltweite Sondierungen und erste erfolgreiche Kompromittierungen. Die Angreifer nutzen Skripte, die Systeme über bekannte Schwachstellen ansprechen und, wenn sie Zugriff erhalten, Schadcode ausführen, Dateien ablegen oder persistente Backdoors einrichten. Solche Angriffe sind darauf ausgelegt, möglichst viele Ziele automatisiert zu kompromittieren — und zwar innerhalb kürzester Zeit.
Welche Gefahren drohen: Schadcode, Übernahmen und Backdoors
Die konkret beobachteten Angriffsziele und -methoden führen zu mehreren unmittelbaren Gefahren für deine Website und für dich als Betreiberin oder Betreiber. Schadcode kann direkt ausgeführt werden, sodass Inhalte manipuliert, Redirects gesetzt oder Besucher kompromittiert werden. In vielen Fällen geht es den Angreifern nicht nur um kurzfristige Einbrüche, sondern um dauerhafte Präsenz: Backdoors erlauben späteren, wiederholten Zugriff ohne erneute Ausnutzung der ursprünglichen Lücke.
Bei erfolgreicher Übernahme können Angreifer administrative Konten anlegen, Zahlungsseiten manipulieren, Spam‑ oder Phishing‑Inhalte ausspielen und Kundendaten abgreifen. Für Shops und Websites mit sensiblen Benutzerdaten steigt damit das Risiko von Reputationsschäden und rechtlichen Konsequenzen. Die Bedrohung ist nicht nur technisch: ein kompromittiertes System belastet deinen Betrieb organisatorisch, weil Wiederherstellung, Analyse und Kommunikation Zeit und Ressourcen binden.
Sofortmaßnahmen: Checkliste für die ersten 60 Minuten
Wenn du den Verdacht hast, dass deine Site betroffen sein könnte, oder wenn du einfach vorbeugend reagieren willst, befolge diese Checkliste für die ersten 60 Minuten. Priorisiere Updates und Isolierung: schnelle Schritte verhindern oft weitere Kompromittierungen durch automatisierte Tools.
- Update: Aktualisiere WordPress sofort auf die aktuelle Version, wenn noch nicht geschehen.
- Plugins & Themes: Aktualisiere alle Plugins und Themes oder deaktiviere verdächtige Drittanbieter‑Plugins vorübergehend.
- Zugangsdaten: Ändere Admin-, FTP- und Datenbank‑Passwörter und sichere die alten Zugangsdaten für forensische Zwecke.
- Logs prüfen: Sieh dir Webserver‑ und WordPress‑Logs auf ungewöhnliche Zugriffe, POST‑Requests und neue Dateianlagen an.
- WAF aktivieren: Schalte, falls verfügbar, deine Web Application Firewall ein oder erhöhe die Regeln sofort.
- Isolieren: Wenn du Hinweise auf aktive Schadaktivität siehst, setze die Site in einen Wartungsmodus oder nimm sie offline, bis du die Lage geklärt hast.
Technische Maßnahmen im Detail: WAF, ModSecurity, Monitoring und Backups
Technische Schutzmaßnahmen sind entscheidend, um automatisierte Angriffe zu blockieren und spätere Kompromittierungen zu erkennen. Eine Web Application Firewall (WAF) fungiert als erste Abwehrlinie und kann viele typische Exploits abfangen, bevor sie die Anwendung erreichen. ModSecurity‑Regeln sind hier ein wichtiger Hebel: sie filtern schädliche Request‑Muster und können angepasst werden, um aktuelle Exploit‑Signaturen zu blockieren.
Monitoring ergänzt die Prävention: 24/7‑Überwachung auf ungewöhnliche Aktivitäten, plötzliche Dateianlagen oder abnormale CPU‑/Datenbanklast hilft dir, frühe Indikatoren einer Kompromittierung zu erkennen. Kombiniere Monitoring mit regelmäßigen, getesteten Backups — Backups sind dein letzter Rettungsanker, wenn eine Wiederherstellung nötig wird. Sorge dafür, dass Backups offline oder in einem separaten, nicht per Web zugänglichen Speicher liegen, damit Angreifer nicht direkt auf Sicherungen zugreifen können.
HOST‑X Schutzangebot: Wie wir deine WordPress-Website absichern
HOST‑X bietet eine Kombination aus Prävention und Reaktion, die dir hilft, die oben beschriebenen Risiken zu minimieren. Die Bildquelle weist auf folgende Leistungsbausteine hin, die wir bereitstellen: ModSecurity & WAF, automatische Sicherheits‑Updates, 24/7 Monitoring auf verdächtige Aktivitäten und persönlichen Support, wenn du ihn brauchst. Diese Maßnahmen sind darauf ausgelegt, automatisierte Angriffe frühzeitig zu blockieren und dich bei der Wiederherstellung zu unterstützen.
Wichtig: Aus der Bildquelle lassen sich keine Preisangaben oder verbindlichen Servicelevel ableiten. Die genannten Leistungsmerkmale zeigen, welche Schutzfunktionen HOST‑X anbietet, ohne Details zu Tarifzugehörigkeit oder vertraglichen Bedingungen zu nennen. Wenn du möchtest, prüfen wir gemeinsam, welche dieser Schutzbausteine für deine konkrete Website sinnvoll sind.
Praxisablauf bei Verdacht auf Kompromittierung: Schritt-für-Schritt
Wenn du den Verdacht hast, dass deine Website kompromittiert wurde, arbeite strukturiert und dokumentiere jeden Schritt. So stellst du sicher, dass du den Vorfall analysierst, begrenzt und nachhaltig behebst.
Schritt‑für‑Schritt-Anleitung:
- Vorfall dokumentieren: Notiere Zeitpunkte, Beobachtungen und verdächtige Logeinträge.
- Site isolieren: Schalte die Seite in den Wartungsmodus oder nehme sie temporär offline, um weiteren Schaden zu verhindern.
- Passwörter ändern: Admin-, FTP- und Datenbankkennwörter sicher ändern und 2FA aktivieren, wo möglich.
- Malware‑Scan: Führe einen Datei- und Datenbank‑Scan mit bewährten Tools durch und markiere veränderte Dateien.
- Backups prüfen: Stelle anhand gesicherter Backups die letzte saubere Version wieder her, falls nötig.
- Forensik: Falls du persistenten Zugriff oder Backdoors vermutest, lasse die Website professionell untersuchen, bevor du sie wieder öffentlich schaltest.
FAQ: Häufige Fragen und schnelle Antworten
Hier findest du kompakte Antworten auf die dringenden Fragen, die jetzt auftauchen.
- Was ist die unmittelbar wichtigste Handlung? Aktualisiere WordPress, Plugins und Themes sofort und prüfe Logs.
- Stoppt ein Update alle Angriffe? Ein Update schließt die Schwachstelle, aber automatisierte Angriffe können bereits Spuren hinterlassen haben; prüfe Dateien und Zugänge.
- Hilft eine WAF wirklich? Ja, eine gut konfigurierte WAF blockiert viele Exploit‑Versuche, insbesondere bei automatisierten Angriffen.
- Muss ich die Site offline nehmen? Wenn du aktive Kompromittierungs‑Indikatoren siehst, ist eine temporäre Abschaltung ratsam, um Folgeschäden zu vermeiden.
- Wann brauche ich externen Support? Bei Hinweisen auf Backdoors, unbekannte Admin‑Konten oder wenn du die Quelle der Kompromittierung nicht sicher identifizieren kannst.
Fazit
Die aktuellen Meldungen über eine kritische WordPress‑Lücke und die nur Stunden nach dem Patch beobachteten Angriffe zeigen, wie schnell automatisierte Bedrohungen heute zuschlagen. Für dich bedeutet das: Handeln statt abwarten. Kurzfristig kannst du durch sofortige Updates, Plugin‑Checks, Passwortwechsel und das Aktivieren einer WAF das Risiko deutlich reduzieren. Langfristig brauchst du Monitoring, getestete Backups und eine abgestimmte Reaktionsstrategie.
Unser Tipp: Setze Prioritäten nach Risiko — aktualisiere zuerst Core und kritische Plugins, stelle dann Monitoring und WAF sicher, und halte Backups bereit. Wenn du Unterstützung willst, prüfe die HOST‑X‑Schutzbausteine (ModSecurity & WAF, automatische Sicherheits‑Updates, 24/7 Monitoring, persönlicher Support), damit deine WordPress‑Website bestmöglich geschützt ist. Mehr Informationen findest du in unserem Blogartikel oder kontaktiere den Support, damit wir gemeinsam die nächsten Schritte planen.
Hinweis: Dieser Text basiert auf der bildbasierten Quellenanalyse und den dort sichtbaren Informationen. Es wurden keine zusätzlichen technischen Details oder Preise erfunden.
War dieser Inhalt hilfreich?
Super-Horst
Ist gleich für dich da